
 فارسی
حفاظت از زیرساختهای دیجیتال در برابر حملات فزاینده سایبری به دغدغهای برای کسبوکارها تبدیل شده است. در این میان، خدمات SOC نقشی حیاتی دارند و به منزله قلب تپنده امنیت اطلاعات در سازمانها عمل مینمایند. این خدمات مجموعهای یکپارچه از افراد متخصص، فرآیندهای تعریف شده و فناوریهای پیشرفته هستند که به صورت شبانهروزی فعالیتهای حیاتی سازمان را زیر نظر میگیرند تا تهدیدات را قبل از ایجاد خسارت جدی مهار کنند. بهرهگیری از خدمات SOC نه تنها یک لایه دفاعی قوی ایجاد میکند، بلکه به سازمانها کمک میکند تا در مواجهه با پیچیدهترین حملات سایبری نیز تابآوری لازم را داشته باشند.
اهمیت و نقش خدمات SOC در حفاظت سایبری
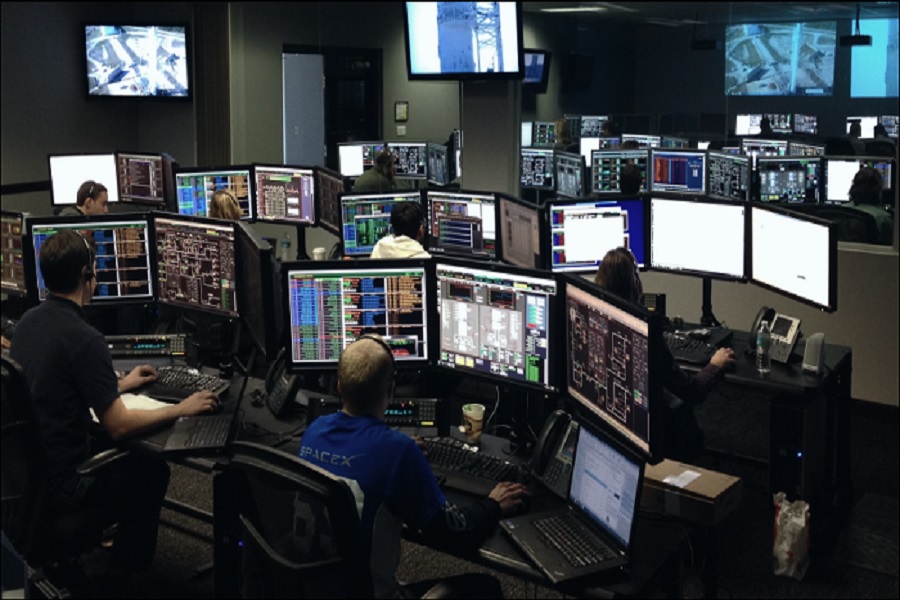
وجود یک مرکز عملیات امنیتی کارآمد، تفاوت بین آسیبپذیری شدید و امنیت پایدار را مشخص میکند. وقتی زیرساختهای فناوری اطلاعات سازمان به طور مستمر توسط تیمی متخصص و با استفاده از ابزارهای قدرتمند پایش میشود، نشانههای اولیه یک حمله یا یک فعالیت مشکوک به سرعت کشف میگردد.
این پایش فعال، که جوهره خدمات SOC است، به سازمان اجازه میدهد تا پیش از گسترش تهدید و وارد آمدن خسارتهای سنگین مالی یا از دست رفتن اطلاعات حساس، واکنش مناسب را انجام دهد. SOC با ارائه دیدی جامع نسبت به نقاط ضعف و قوت امنیتی، به سازمان در مدیریت بهتر ریسکهای امنیتی کمک میکند و آمادگی آن را برای مقابله با تهدیدات جدید بیشتر مینماید.
اهداف اصلی خدمات SOC عبارتند از:
- کشف به موقع تهدیدات امنیتی از طریق پایش و تحلیل مستمر دادهها.
- شناسایی الگوهای رفتاری غیرعادی که ممکن است نشاندهنده نفوذ یا فعالیت مخرب باشند.
- پاسخدهی سریع و هماهنگ به حوادث امنیتی برای به حداقل رساندن آسیبها و زمان بازیابی.
خدمات SOC و انطباق با استانداردهای بینالمللی
یکی از مزایای قابل توجه استفاده از خدمات SOC، کمک به سازمانها برای رعایت و انطباق با استانداردها و مقررات امنیتی مهم جهانی است. استانداردهایی مانند ISO 27001 که چارچوبهای مدیریت امنیت اطلاعات را تعیین میکند، NIST که رهنمودهای امنیت سایبری را ارائه میدهد و GDPR که قوانین حفاظت از دادههای شخصی را وضع کرده است، همگی نیازمند سطح بالایی از پایش، گزارشدهی و مدیریت رخدادهای امنیتی هستند که به بهترین شکل از طریق یک SOC سازمانیافته قابل دستیابی است.
مستندسازی دقیق وقایع، ارائه گزارشهای تحلیلی منظم و اجرای سیاستهای امنیتی قوی که توسط SOC انجام میشود، فرآیندهای ممیزی داخلی و خارجی را تسهیل کرده و تعهد سازمان به حفظ امنیت و حریم خصوصی دادهها را نشان میدهد، که این خود باعث افزایش اعتماد مشتریان و شرکای تجاری میشود.
مزایای کلیدی پیادهسازی خدمات SOC
استفاده از خدمات مرکز عملیات امنیتی مزایای ملموسی برای هر کسبوکار دارد. این خدمات به کاهش چشمگیر زمان لازم برای شناسایی یک رخداد امنیتی و پاسخدهی به آن کمک میکنند که در نتیجه، زمان توقف عملیات و هزینههای بازیابی را کاهش میدهد.
خدمات SOC دید جامعتری از وضعیت امنیتی کلی سازمان ارائه میدهد؛ تیمهای امنیتی و مدیران میتوانند تصویری واضح از تهدیدات موجود، آسیبپذیریها و اثربخشی کنترلهای امنیتی داشته باشند که به تصمیمگیری بهتر برای سرمایهگذاریهای امنیتی آینده منجر میشود. علاوه بر این، با برونسپاری وظایف پایش و پاسخ به تهدیدات به یک تیم SOC متخصص، بار کاری از روی تیمهای داخلی IT برداشته شده و آنها میتوانند بر روی پروژهها و فعالیتهای اصلی کسبوکار تمرکز کنند.
چالشها در خدمات SOC و راهکارهای مؤثر
پیادهسازی و مدیریت یک SOC موفق بدون چالش نیست. یکی از بزرگترین موانع، کمبود متخصصان امنیت سایبری ماهر است که یافتن و حفظ آنها دشوار است. چالش دیگر، حجم عظیم دادههای امنیتی تولید شده توسط سیستمها است که تحلیل مؤثر آنها نیازمند ابزارهای پیشرفته و نیروی انسانی کافی است؛ این حجم بالا اغلب منجر به تعداد زیادی هشدارهای کاذب میشود که زمان و انرژی تیم را هدر میدهد.
هزینههای بالای تهیه، نگهداری و بهروزرسانی فناوریها و ابزارهای مورد نیاز SOC نیز میتواند یک محدودیت باشد. برای غلبه بر این چالشها، سازمانها میتوانند از اتوماسیون و هوش مصنوعی برای تحلیل سریعتر دادهها استفاده کنند، در آموزش مستمر کارکنان سرمایهگذاری کنند و یا برای بهرهمندی از تخصص و مقیاسپذیری، از خدمات SOC ارائهدهندگان متخصص خارجی استفاده کنند.
نادیان: راهکار امنیتی جامع برای کسبوکار شما
اگر به دنبال تقویت بنیانهای امنیتی سازمان خود و بهرهگیری از مزایای کامل خدمات SOC هستید، مجموعه تخصصی نادیان آماده ارائه راهکارهای جامع به شماست. ما با تیمی متشکل از کارشناسان زبده امنیت سایبری، زیرساختهای فنی پیشرفته و تجربهای ارزشمند در مدیریت امنیت اطلاعات برای سازمانهای مختلف، راهکارهایی متناسب با نیازهای شما طراحی و پیادهسازی میکنیم. خدمات ما شامل پایش و پاسخ ۲۴ ساعته و ۷ روز هفته، تحلیل هوشمند تهدیدات با بهروزترین ابزارها و ارائه گزارشهای کاربردی برای تصمیمگیریهای استراتژیک است.
سوالات متداول
خدمات SOC دقیقا شامل چه فعالیتهایی هستند؟
خدمات SOC به پایش دائمی شبکهها و سیستمهای سازمان میپردازند. آنها دادههای امنیتی را جمعآوری و تحلیل میکنند تا هرگونه نشانهای از تهدیدات سایبری را شناسایی کنند. پس از شناسایی، تیم SOC مسئول واکنش سریع برای مهار تهدید و به حداقل رساندن آسیب است که شامل تحقیق، ایزوله کردن سیستمهای آلوده و کمک به بازیابی میشود.
آیا هر سازمانی باید از خدمات SOC استفاده کند؟
هر سازمانی که با دادههای حساس کار میکند یا عملیات آن به زیرساختهای فناوری اطلاعات وابسته است، نیاز جدی به خدمات SOC دارد. این خدمات به خصوص برای سازمانهایی که هدف حملات سایبری هستند یا مشمول مقررات سختگیرانه حفاظت از دادهها میشوند، حیاتی هستند. SOC یک لایه حفاظتی پیشرفته در برابر تهدیدات پیچیده امروزی فراهم میکند.
تفاوت بین SOC داخلی و برونسپاری خدمات SOC چیست؟
در مدل SOC داخلی، سازمان تیم، تجهیزات و زیرساختهای لازم برای پایش و مدیریت امنیت را در داخل خود مستقر میکند. در مدل برونسپاری خدمات، سازمان مسئولیت پایش و پاسخ به تهدیدات را به یک شرکت متخصص بیرونی واگذار میکند. انتخاب بین این دو مدل به عواملی مانند اندازه سازمان، بودجه، دسترسی به متخصصان و پیچیدگی محیط IT سازمان بستگی دارد.



بدون دیدگاه