
 فارسی
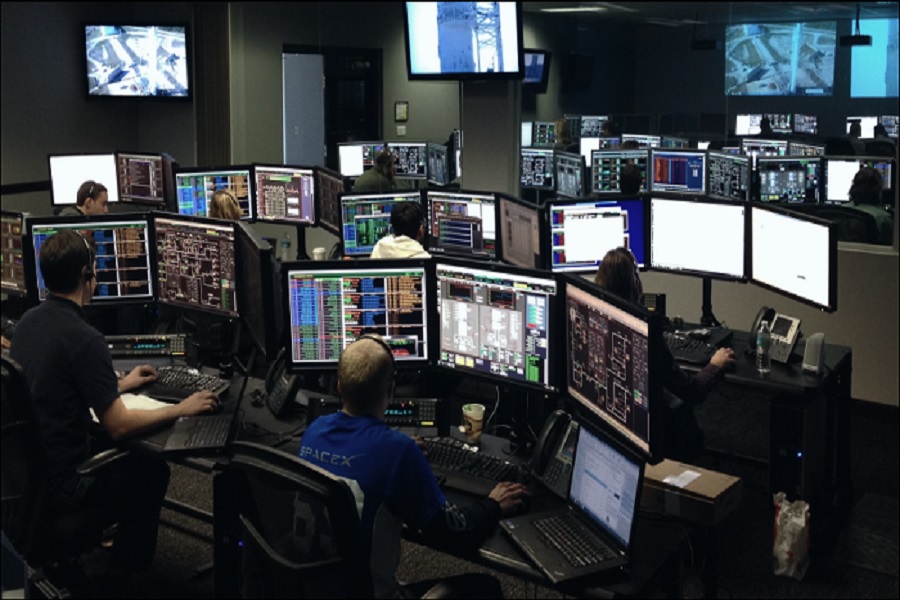
با وجود تهدیدات سایبری پیچیده در عصر دیجیتال، اهمیت مرکز عملیات امنیت بومی (Local Security Operations Center) به عنوان یک زیرساخت حیاتی در امنیت سازمانها مطرح میشود. کسبوکارها برای مقابله با حملات هدفمند، نشت دادهها، باجافزارها و تهدیدات داخلی، نیازمند یک مرکز پاسخگویی و تحلیل تهدید مستقر در داخل کشور هستند. نبود این مراکز باعث میشود آسیبپذیری شبکههای داخلی افزایش یابد و سازمانها در برابر حملات بدون دفاع باقی بمانند. در این مطلب، اهمیت مرکز عملیات امنیت بومی را مورد بررسی قرار دادهایم.
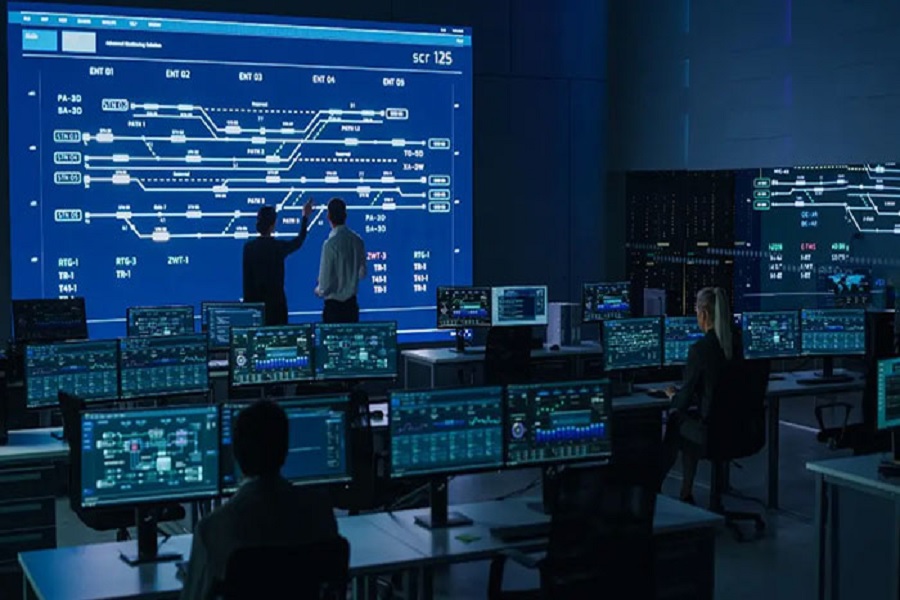
مراکز عملیات امنیت بومی (SOC) چگونه کار میکنند؟
مرکز عملیات امنیت، قلب تپنده دفاع سایبری سازمان است. این مرکز بهصورت متمرکز تمامی دادههای مربوط به امنیت شبکه، سیستمها، پایگاههای داده و کاربران را گردآوری، تحلیل و پایش میکند. تیم حاضر در SOC از ابزارهایی مانند SIEM (Security Information and Event Management)، سامانههای تشخیص نفوذ (IDS/IPS) و ماژولهای تحلیل تهدیدات بهره میبرد. هدف اصلی، کشف رفتارهای غیرعادی، تهدیدات احتمالی و پاسخدهی سریع به رخدادهای امنیتی است. ساختار عملکرد SOC به گونهای طراحی میشود که بتواند تهدیدات پیچیده و پایدار (APT) را نیز شناسایی کرده و مانع پیشروی آنها در شبکه شود.
چرا کسبوکارها به نظارت امنیتی ۲۴ ساعته نیاز دارند؟
یکی از ویژگیهای دنیای سایبری، بدون مرز بودن حملات و بیوقفه بودن تهدیدات است. حمله سایبری ممکن است نیمهشب یا در ایام تعطیل رخ دهد و حتی چند ثانیه تاخیر در واکنش، باعث اختلال گسترده در عملکرد سیستمها یا نشت اطلاعات حیاتی شود. مراکز عملیات امنیتی که بهصورت ۲۴ ساعته فعال هستند، قابلیت پایش مستمر فعالیتهای شبکه، بررسی لاگهای لحظهای و تحلیل سریع ناهنجاریها را دارند. این نظارت دائمی، به سازمانها کمک میکند تا حملات را در مراحل اولیه شناسایی کرده و از گسترش آنها جلوگیری کنند.
مزایای راهاندازی مرکز عملیات امنیت بومی
استقرار مرکز عملیات امنیت بومی، مزایای متعددی را برای کسبوکارها و نهادهای دولتی به همراه دارد. بومیسازی SOC به معنای طراحی آن بر اساس نیازهای امنیتی داخلی، زیرساختهای بومی و رعایت کامل الزامات قانونی کشور است. این مراکز قابلیت بهینهسازی سیاستهای امنیتی، پردازش سریعتر رخدادها و تعامل موثر با تیمهای داخلی را فراهم میکنند. همچنین در بستر تهدیداتی که عمدتا از سوی گروههای متخاصم خارجی انجام میشود، تکیه بر یک سیستم بومیشده میتواند در جلوگیری از حملات پیچیده بسیار موثر واقع شود.
مهمترین مزایای مرکز عملیات امنیت بومی شامل موارد زیر هستند:
- جلوگیری از خروج دادههای حساس به خارج از کشور
- تسهیل انطباق با دستورالعملهای امنیتی داخلی مانند الزامات افتا
- کاهش هزینههای بلندمدت نسبت به راهکارهای مبتنی بر سرویس خارجی
- توانایی تعامل مستقیم با واحدهای امنیت فناوری اطلاعات سازمان
- تحلیل تهدیدات متناسب با بافت فرهنگی، زبانی و رفتار کاربری بومی
- واکنش سریعتر به رخدادها با تکیه بر زیرساخت محلی
تفاوت مرکز عملیات امنیت بومی با سرویسهای مانیتورینگ خارجی
یکی از تصورات رایج این است که سرویسهای امنیتی خارجی از سطح فناوری بالاتری برخوردارند، در حالیکه استفاده از آنها در بستر داخلی ایران با چالشهای جدی مواجه است. به دلیل تحریمها، محدودیتهای ارتباطی، عدم تطابق با مقررات داخلی و تفاوت در الگوی تهدید، این سرویسها نهتنها کارآمد نیستند، بلکه در زمانهای حساس ممکن است عملکرد نامناسبی از خود نشان دهند.
در مقابل، مرکز عملیات امنیت بومی با اشراف کامل به فضای سایبری کشور، میتواند سطح بالاتری از امنیت را با دقت و سرعت بیشتر تضمین کند. همچنین در حوزه حفاظت از زیرساختهای حیاتی مانند بانکداری، انرژی و سلامت، استفاده از سیستمهای بومی ضرورتی انکارناپذیر است.
مولفههای اصلی در طراحی یک مرکز عملیات امنیت بومی
برای طراحی یک مرکز عملیات امنیت موثر، باید اجزای فنی و سازمانی آن بهطور هماهنگ توسعه پیدا کنند. از انتخاب ابزارهای تحلیل و ذخیرهسازی لاگ گرفته تا ایجاد تیم تحلیل تهدید، هر بخش باید منطبق بر محیط عملیاتی و زیرساخت سازمان باشد. مهمترین اصل در طراحی SOC بومی، پیادهسازی ساختار منعطف، مقیاسپذیر و قابلاعتماد است که توانایی توسعه در مواجهه با تهدیدات نوظهور را داشته باشد.
اجزای کلیدی SOC بومی به شرح زیر هستند:
- پلتفرمهای SIEM بومی با قابلیت همبستسازی رویدادها
- ابزارهای خودکار تشخیص نفوذ و رفتار غیرعادی کاربران
- پایگاه دادهای مرکزی برای ذخیرهسازی لاگها و تحلیل تهدیدات
- سیستم هشداردهی لحظهای و داشبوردهای گرافیکی نظارت
- تیم تحلیلگر آموزشدیده آشنا با الگوهای تهدید داخلی
- زیرساخت ارتباطی ایمن با مراکز تصمیمگیر و واکنش اضطراری
نقش مرکز عملیات امنیت بومی در افزایش تابآوری سایبری سازمان
سازمانها با تهدیداتی مانند باجافزار، حملات فیشینگ هدفمند، بدافزارهای صفر روز و نفوذ از طریق زنجیره تامین مواجه هستند. SOC بومی با شناسایی نقاط ضعف، تحلیل آسیبپذیریها، ارائه گزارشهای لحظهای و طراحی سناریوهای مقابله با تهدید، کمک میکند تا سازمانها در برابر این حملات، هم مقاومت داشته باشند و هم بتوانند بهسرعت واکنش نشان داده و بازیابی شوند. تابآوری سایبری در دنیای امروز بدون داشتن یک مرکز عملیات امنیت قوی دستیافتنی نیست.
امنیت دادههای حیاتی و مساله تطابق با قوانین داخلی
با توجه به دستورالعملهای نهادهایی مانند مرکز ماهر، افتا و شورای عالی فضای مجازی، سازمانها ملزم به رعایت سیاستهای مشخصی در حفاظت از دادههای کاربران هستند. استفاده از SOC بومی این امکان را فراهم میکند که دادهها در مرزهای کشور باقی بمانند و دسترسی غیرمجاز خارجی به آنها امکانپذیر نباشد. این مراکز همچنین قادر هستند سیاستهای امنیتی را در قالب استانداردهای ملی و با توجه به حساسیتهای داخلی پیادهسازی کرده و درنتیجه، از نظر حقوقی نیز پوشش لازم را فراهم کنند.
شرکت نادیان عصر ویرا؛ همراهی مطمئن در مسیر امنیت سایبری بومی
شرکت نادیان عصر ویرا با بیش از یک دهه تجربه تخصصی در زمینه طراحی سختافزارهای پیشرفته فناوری اطلاعات، به یکی از بازیگران کلیدی در حوزه امنیت سایبری داخلی تبدیل شده است. ما با تکیه بر مهندسان مجرب و تحلیلگران فنی، مراکز داده ماژولار و سامانههای امنیتی بومی را طراحی، بومیسازی و تولید میکنیم. برای مشاوره و ثبت سفارش با کارشناسان ما تماس بگیرید.
سوالات متداول
چرا سازمانها نباید تنها به فایروال یا آنتیویروس بسنده کنند؟
زیرا تهدیدات پیشرفته امروزی اغلب از لایههای زیرساختی، رفتاری و اجتماعی حمله میکنند و نیازمند تحلیل پیوسته و پاسخگویی هوشمند هستند که تنها از طریق SOC قابل دستیابی است.
آیا راهاندازی مرکز عملیات امنیت بومی برای سازمانهای کوچک نیز مقرونبهصرفه است؟
بله، با استفاده از مدلهای SOC اشتراکی یا ماژولار، حتی شرکتهای متوسط و کوچک نیز میتوانند از مزایای امنیت بومی بهرهمند شوند.
تفاوت SOC بومی با سیستم SIEM چیست؟
SIEM تنها یکی از ابزارهای مورد استفاده در SOC است. SOC یک ساختار جامع شامل تحلیلگر، فرایندها، سیاستها و ابزارهای متنوع برای پاسخگویی کامل به تهدیدات امنیتی میباشد.



بدون دیدگاه